Recherche de sous-domaines
Découvrez les noms derrière un domaine grâce aux journaux publics de certificats, sans lui envoyer le moindre paquet.
À propos de la transparence des certificats
Depuis 2018, tout certificat auquel un navigateur fait confiance doit être publié dans des journaux publics en ajout seul, et les noms qu'il couvre sont publiés avec lui. Interroger ces journaux liste les sous-domaines qu'un domaine a certifiés au fil des ans sans lui envoyer le moindre paquet : pas de balayage de ports, pas de dictionnaire de noms devinés, rien que la cible puisse voir, bloquer ou journaliser.
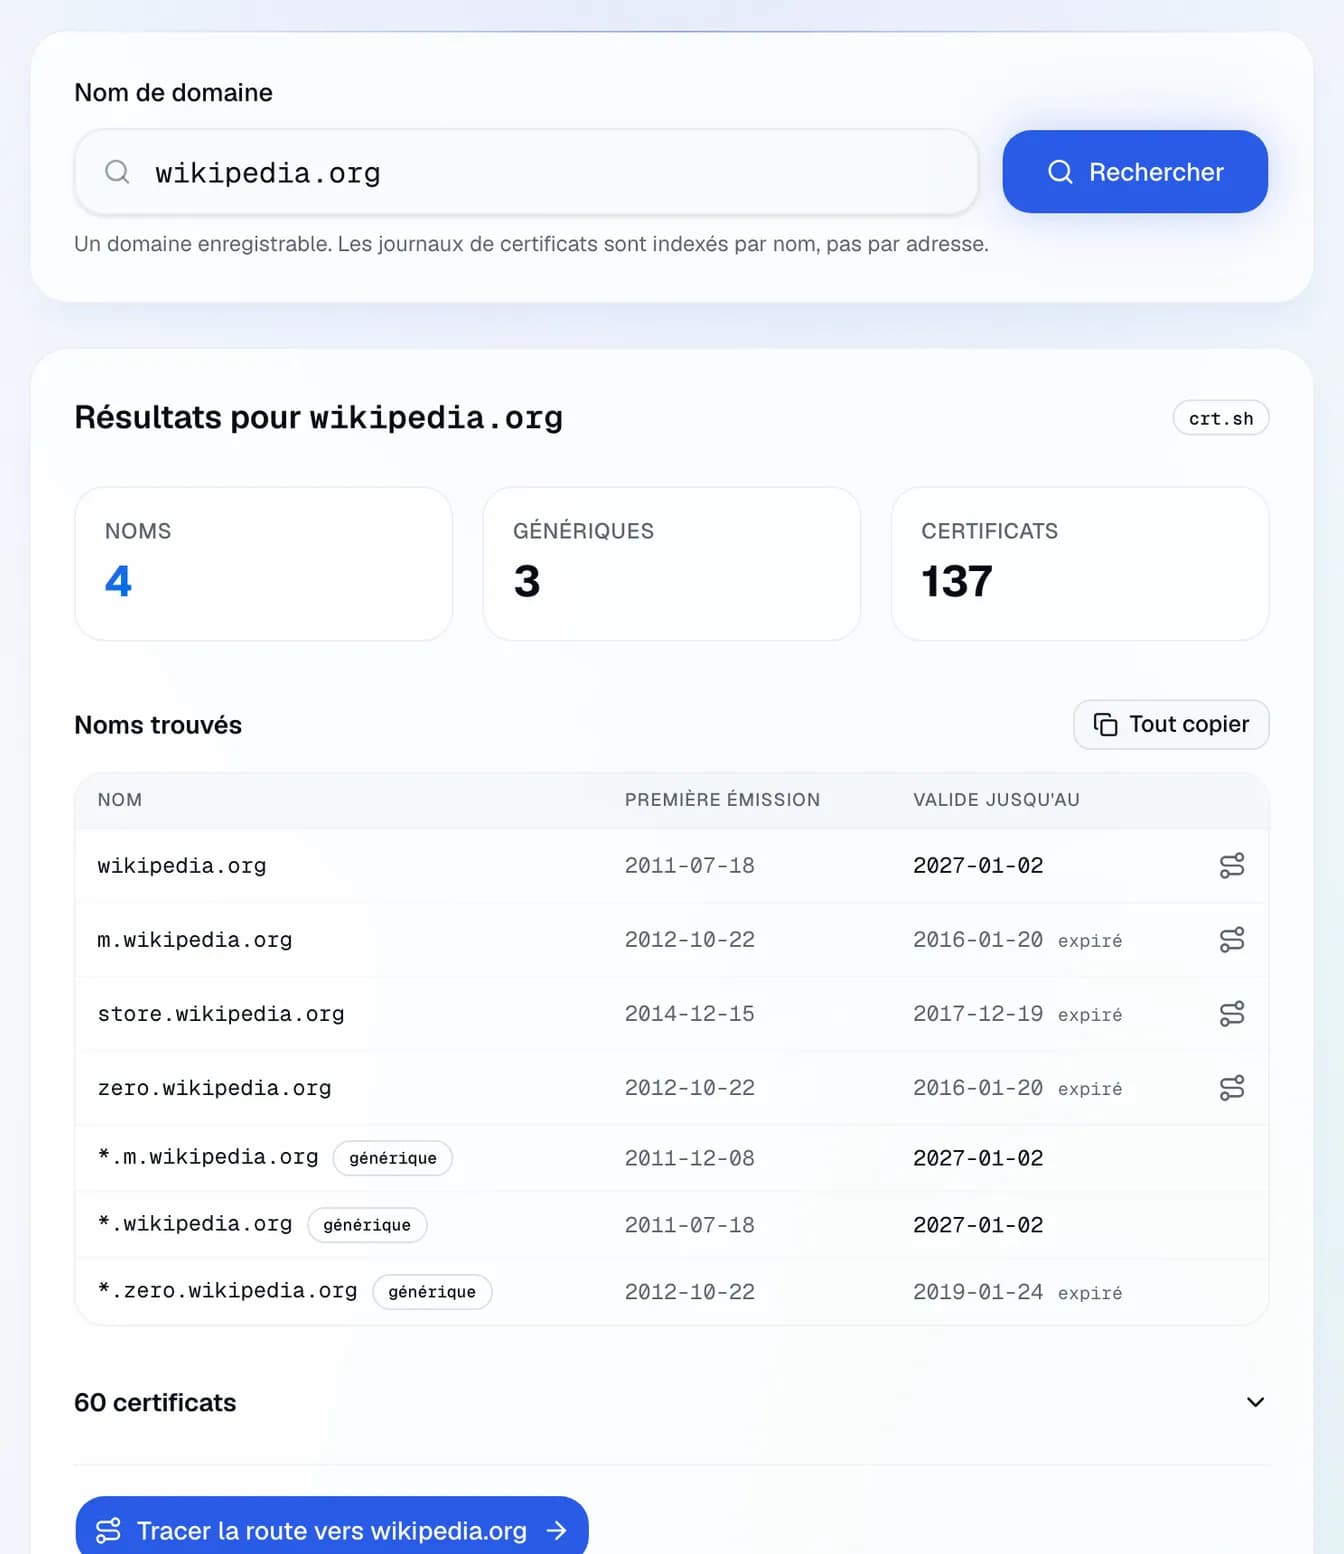
Lisez cette liste comme un historique, pas comme un inventaire. Un nom apparaît parce qu'un certificat a été émis pour lui, ce qui prouve qu'il existait le jour de l'émission, pas qu'il résout aujourd'hui. Les certificats génériques sont comptés à part pour la même raison : un générique est un motif, et il cache précisément ce qu'il est censé cacher. Ce sont les dates qui portent l'information utile. Un nom dont le certificat le plus récent a expiré il y a deux ans correspond sans doute à un service démantelé, alors qu'un nom renouvelé le mois dernier est bien vivant. Les hôtes de recette, de préproduction et d'administration sont la trouvaille habituelle, et ce sont généralement ceux que personne n'avait l'intention de publier.
Questions fréquentes
Est-ce que cela scanne mon domaine ?
Un nom est listé mais ne résout pas. Pourquoi ?
Puis-je garder un sous-domaine hors de ces journaux ?
Pourquoi deux sources sont-elles affichées ?
Guides associés
Outils associés
Pour aller plus loin
Glossaire réseau : DNS inverse, Anycast