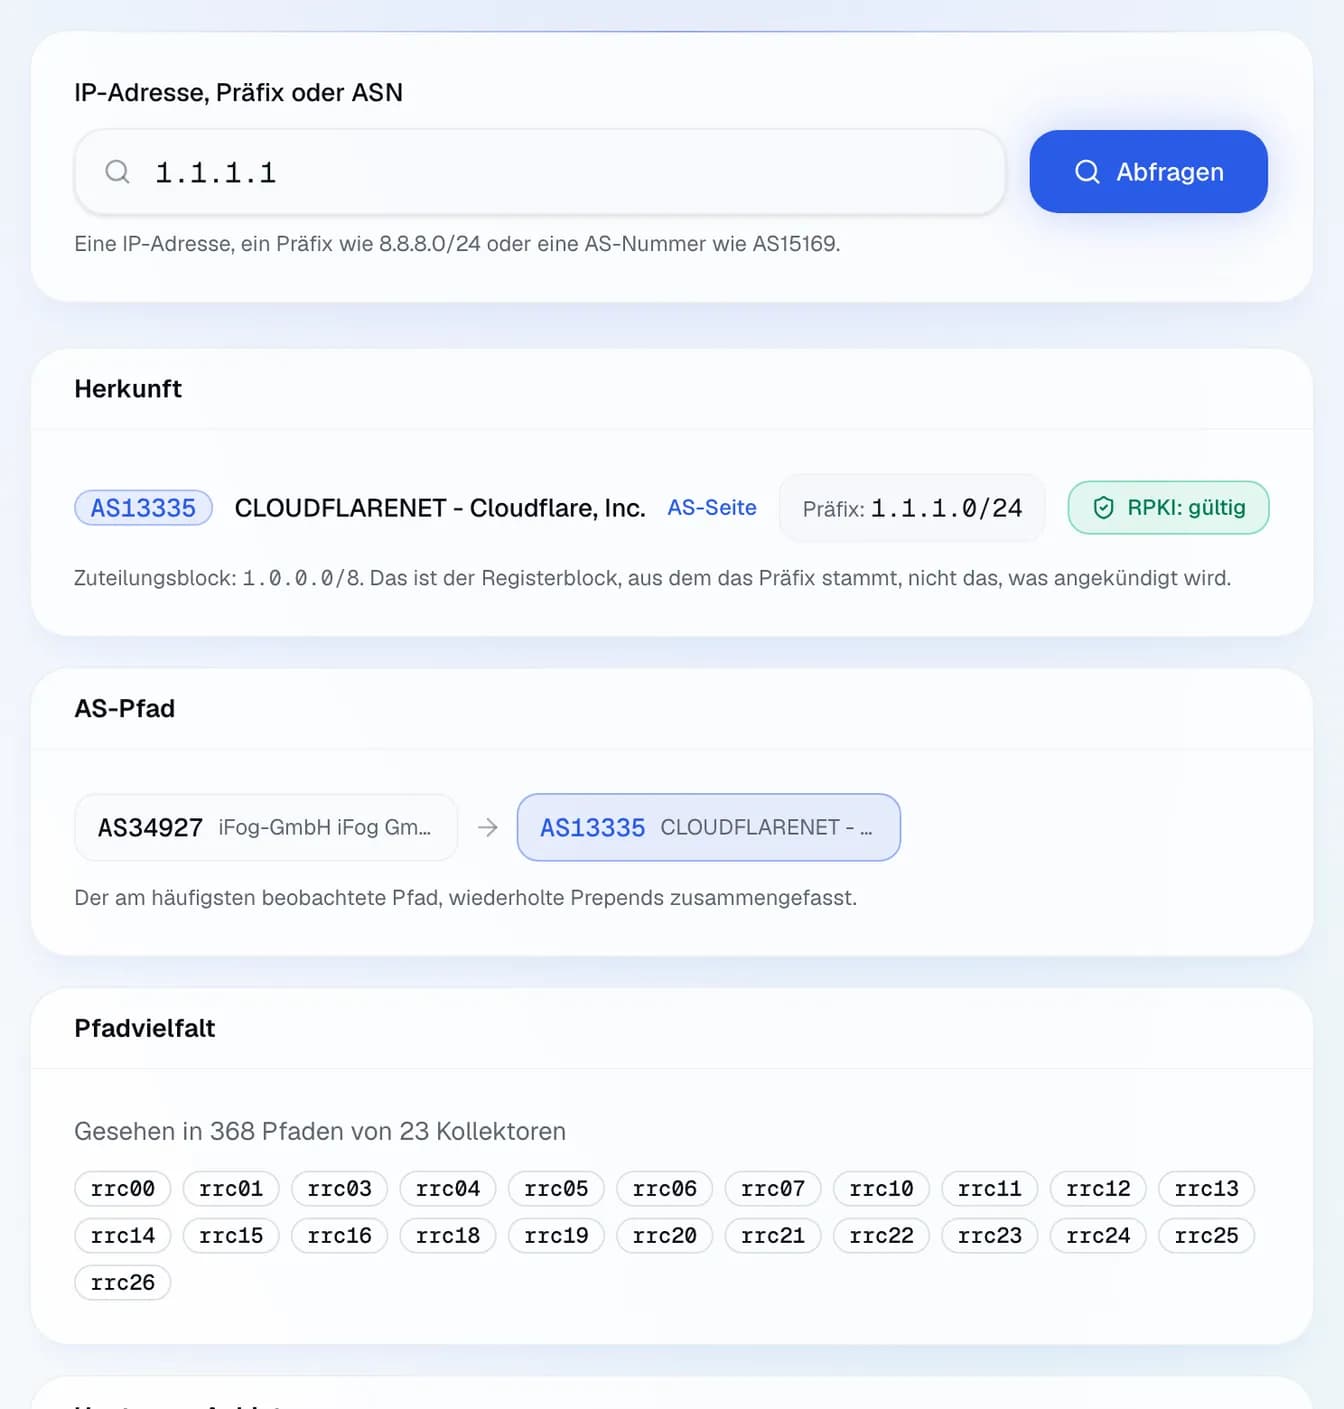
BGP ist die Art, wie unabhängige Netze einander mitteilen, welche Adressen sie erreichen können. Dieser Viewer zeigt für eine Adresse oder ein Präfix, welches Netz es ankündigt, welche AS-Pfade andere Betreiber nutzen und wie viele verschiedene Routen es gibt. Es ist die Ebene, die entscheidet, wohin Ihr Verkehr wirklich geht: oberhalb von allem, was Sie steuern.
Beispiel
Beispielergebnis: die BGP-Ansicht von 1.1.1.1: angekündigt in 1.1.1.0/24 von AS13335 (Cloudflare), RPKI gültig, gesehen von 23 RIPE-RIS-Kollektoren.
Beginnen Sie beim Origin-AS: Es ist das Netz, das das Präfix beansprucht, und sollte das erwartete sein. Sehen Sie dann auf die Pfadvielfalt: Ein Präfix, das nur über einen Upstream erreichbar ist, hat einen Single Point of Failure, ganz gleich welche Redundanz intern besteht. Ein plötzlich von einem unbekannten AS angekündigtes Präfix oder ein über Nacht mehrere Hops längerer Pfad sind die klassischen Signaturen eines Route Leaks oder Hijacks.
Häufige Fragen
Was ist ein AS-Pfad?
Die Liste der Netze, die eine Route bis zum Beobachter durchlaufen hat, das jüngste zuerst. BGP bevorzugt meist den kürzeren, auch wenn Betreiber das per lokaler Policy regelmäßig überstimmen.
Warum zeigt mein Präfix von verschiedenen Orten verschiedene Pfade?
Das ist normal und gesund. Jeder Betreiber wählt seine Route nach eigener Policy und eigenem Peering: Es gibt nicht einen richtigen Pfad, sondern so viele wie Beobachtungspunkte.
Was ist ein Route Leak?
Ein Netz kündigt Routen an, die es nicht sollte, meist versehentlich, und zieht Verkehr über einen Weg, der dafür nie gedacht war. Das Symptom ist ein plötzlicher Latenzsprung ohne Änderung auf Ihrer Seite.
Kann ich gegen einen Hijack etwas tun?
Signieren Sie Ihre Präfixe mit RPKI, damit Betreiber ungültige Ankündigungen ablehnen, kontaktieren Sie das Origin-AS und Ihre Upstreams, und kündigen Sie als Sofortmaßnahme spezifischere Präfixe an. Vorbeugen wirkt weit besser als Reagieren.