E-Mail-Prüfer
SPF, DKIM, DMARC und MX einer Domain, gelesen und erklärt, samt dem SPF-Lookup-Budget, das kaum ein Werkzeug zählt.
Über SPF, DKIM und DMARC
Drei Einträge entscheiden, ob Ihrer Mail geglaubt wird. SPF listet, wer für Ihre Domain senden darf, DKIM signiert jede Nachricht mit einem im DNS veröffentlichten Schlüssel, und DMARC sagt Empfängern, was zu tun ist, wenn keines von beiden passt. Fehlt oder bricht eines davon, kommt Ihre Mail nicht lautstark zurück: Sie landet still im Spam, und meist bei genau den Empfängern, auf die es Ihnen ankommt.
- Die Nachricht verlässt Ihren ServerSendender Server
mail.example.com198.51.100.25DKIM-Signatur: Domain und Selektord=example.com; s=selector1Umschlag-Absender (MAIL FROM), für den Leser unsichtbarbounce@example.comFrom-Adresse, die der Leser siehtnews@example.com - Der empfangende Server prüft
- SPF
Steht die sendende Adresse im SPF-Eintrag der Domain des Umschlag-Absenders?
TXT example.comv=spf1 ip4:198.51.100.25 -all - DKIM
Lässt sich die Signatur mit dem öffentlichen Schlüssel prüfen, den die signierende Domain (d=) unter ihrem Selektor veröffentlicht?
TXT selector1._domainkey.example.comv=DKIM1; p=MIIBIjANBg… - DMARC
Hat SPF oder DKIM für eine Domain bestanden, die zur From-Adresse passt (Alignment)? Ein passendes Ergebnis genügt; sonst greift die Richtlinie der Domain.
TXT _dmarc.example.comv=DMARC1; p=quarantinePassend heißt: dieselbe Domain wie im From oder, im standardmäßigen Relaxed-Modus, dieselbe übergeordnete Domain: mail.example.com passt zu example.com. Ein Erfolg für eine andere Domain, etwa die eines Dienstleisters, zählt nicht.
- Danach
- DMARC bestandenDie Nachricht durchläuft die üblichen Spamfilter und landet im Posteingang.
- Fehlgeschlagen, p=noneZugestellt, als gäbe es kein DMARC: Der Fehler erscheint nur in den Berichten, sofern Sie welche anfordern (rua).
- Fehlgeschlagen, p=quarantineLandet im Spam-Ordner.
- Fehlgeschlagen, p=rejectBei der Zustellung abgewiesen: Der Absender erhält eine Unzustellbarkeitsnachricht.
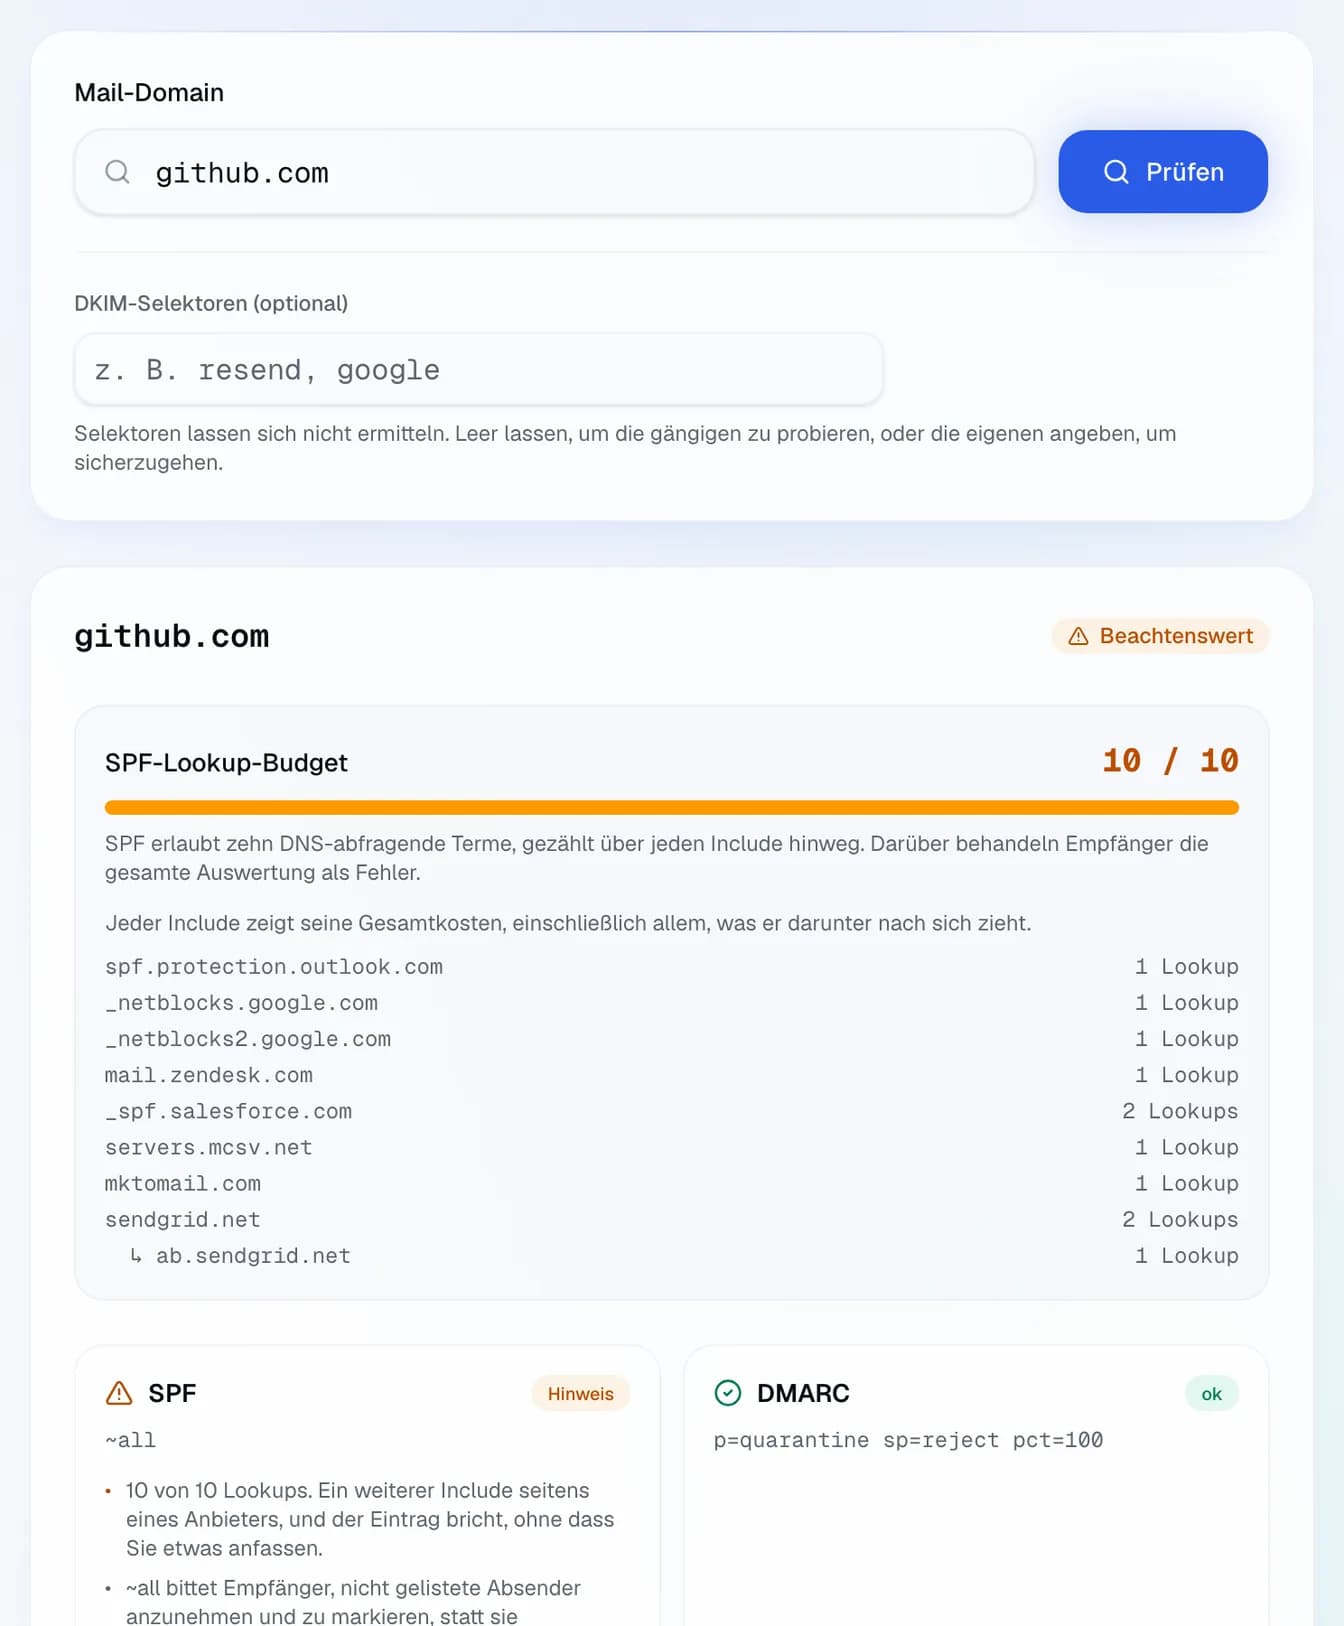
Die Zahl, die man zuerst ansieht, ist das SPF-Lookup-Budget. SPF erlaubt zehn Terme, die DNS abfragen, und sie werden über jeden Include hinweg gezählt: Ein Eintrag aus zwei Wörtern kann ein Dutzend verbrauchen, sobald die Includes Ihres Anbieters verfolgt werden. Über dem Limit ist die gesamte Auswertung ein permanenter Fehler, und Empfänger verhalten sich, als hätten Sie nichts veröffentlicht. Das ist der Fehler, der auftritt, ohne dass bei Ihnen jemand etwas geändert hat, an dem Tag, an dem ein Anbieter seinem Eintrag einen Include hinzufügt. Das Zweite ist die DMARC-Richtlinie: p=none beobachtet und schützt nichts, und dort bleiben die meisten Domains stehen. Bei DKIM gilt: Ein Selektor lässt sich nicht erraten. Ein Werkzeug, das keinen Schlüssel findet, beweist nur, dass es falsch geraten hat. Geben Sie Ihren an, dann bekommen Sie eine echte Antwort.
Häufige Fragen
Mein SPF-Eintrag ist kurz. Wie kann er über zehn Lookups kommen?
Reicht p=none?
Das Werkzeug hat keinen DKIM-Schlüssel gefunden. Ist das ein Problem?
Warum wird ein 1024-Bit-Schlüssel markiert?
Passende Anleitungen
Verwandte Werkzeuge
Weiterführend
Netzwerk-Glossar: Reverse DNS, TTL