Subdomain-Finder
Entdecken Sie die Namen hinter einer Domain über die öffentlichen Zertifikatsprotokolle, ohne ihr ein einziges Paket zu schicken.
Über Certificate Transparency
Seit 2018 muss jedes Zertifikat, dem ein Browser vertraut, in öffentlichen, rein anfügenden Certificate-Transparency-Logs veröffentlicht werden, zusammen mit den Namen, die es abdeckt. Eine Abfrage dieser Protokolle listet die Subdomains auf, die eine Domain über die Jahre zertifiziert hat, ohne ihr ein einziges Paket zu schicken: kein Portscan, kein Wörterbuch geratener Namen, nichts, was das Ziel sehen, blockieren oder protokollieren könnte.
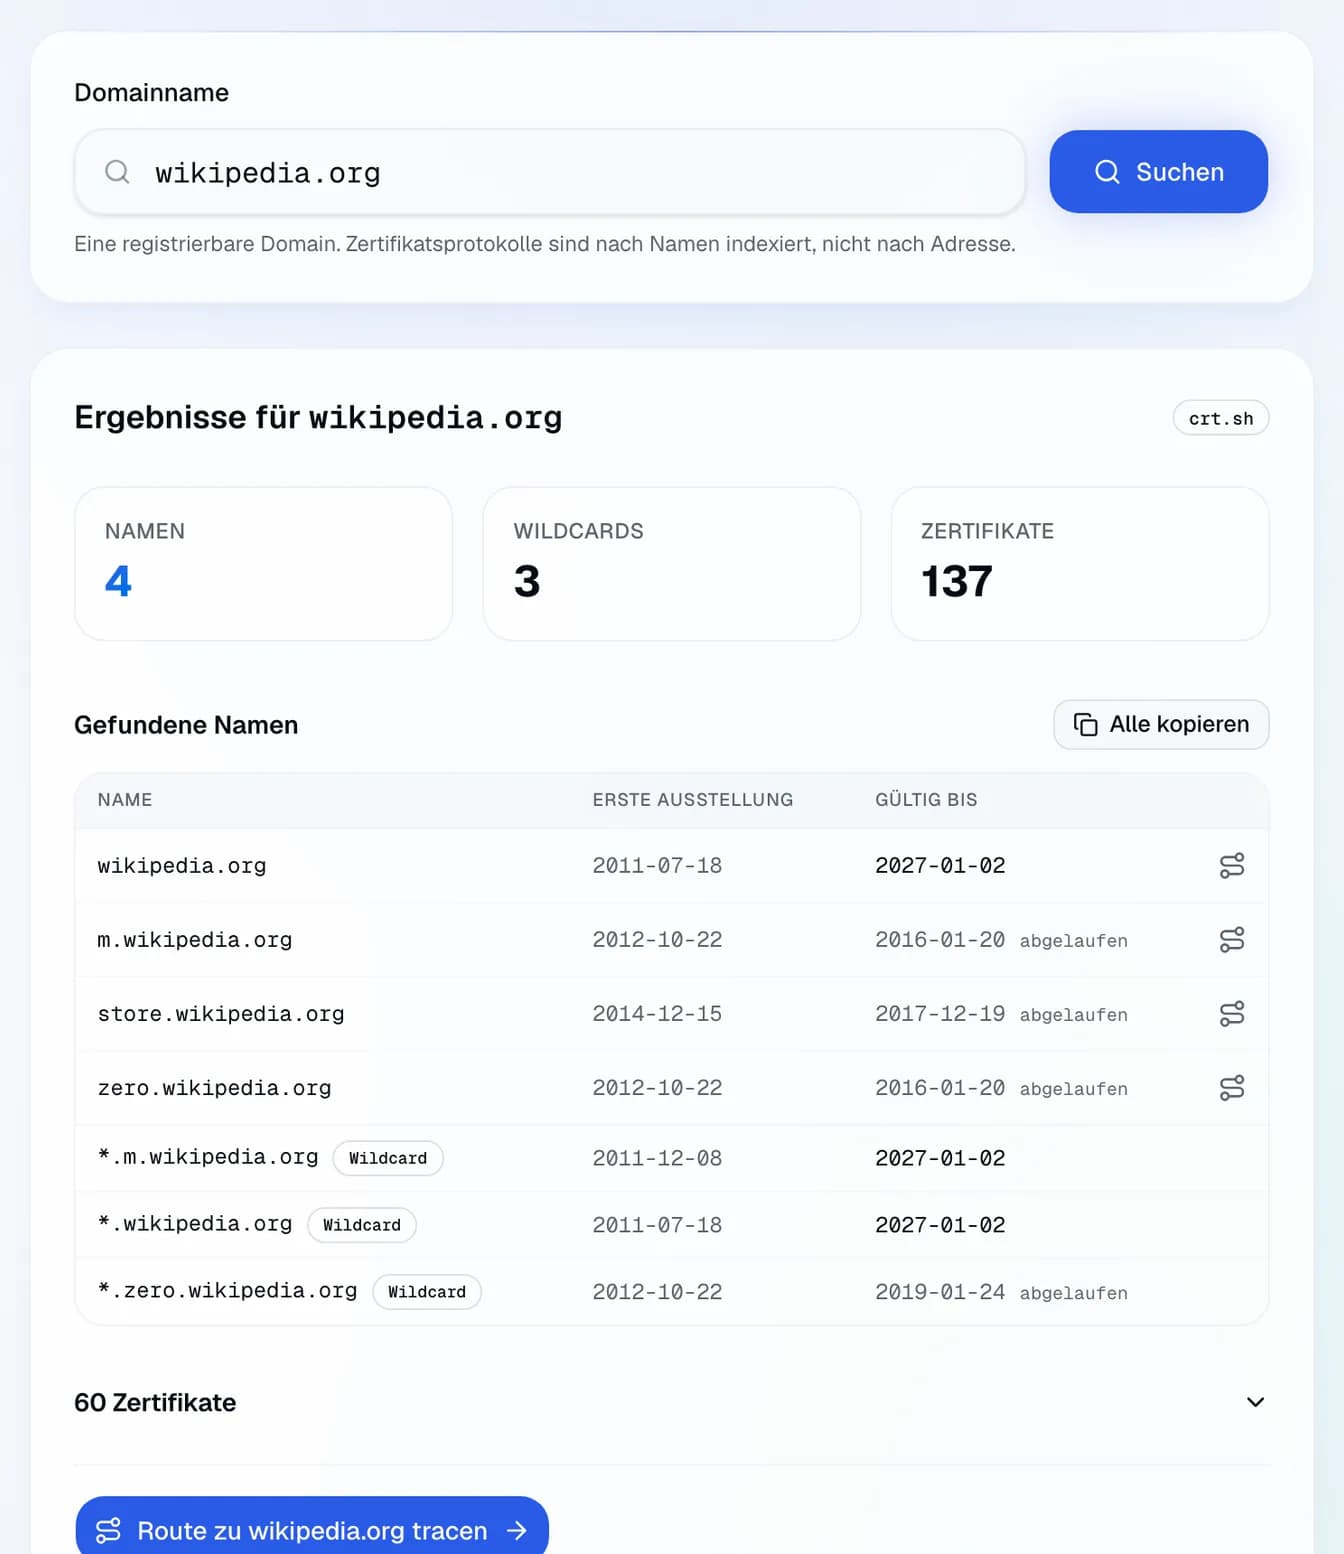
Lesen Sie die Liste als Historie, nicht als Inventar. Ein Name erscheint, weil ein Zertifikat für ihn ausgestellt wurde. Das beweist, dass er am Tag der Ausstellung existierte, nicht dass er heute auflöst. Wildcards werden aus demselben Grund getrennt gezählt: Eine Wildcard ist ein Muster und verbirgt genau das, was sie verbergen soll. Die eigentliche Information steckt in den Daten. Ein Name, dessen neuestes Zertifikat vor zwei Jahren ablief, gehört vermutlich zu einem stillgelegten Dienst, während ein im letzten Monat erneuerter Name aktiv ist. Staging-, Preprod- und Admin-Hosts sind der übliche Fund, und meist sind es genau die, die niemand veröffentlichen wollte.
Häufige Fragen
Scannt das meine Domain?
Ein Name ist gelistet, löst aber nicht auf. Warum?
Kann ich eine Subdomain aus diesen Protokollen heraushalten?
Warum werden zwei Quellen angezeigt?
Passende Anleitungen
Verwandte Werkzeuge
Weiterführend
Netzwerk-Glossar: Reverse DNS, Anycast