Verificador de email
SPF, DKIM, DMARC e MX de um domínio, lidos e explicados, incluindo o orçamento de consultas SPF que quase nenhuma ferramenta conta.
Sobre SPF, DKIM e DMARC
Três registos decidem se o seu correio é acreditado. O SPF lista quem pode enviar pelo seu domínio, o DKIM assina cada mensagem com uma chave publicada no DNS, e o DMARC diz aos destinatários o que fazer quando nenhum dos dois corresponde. Quando um deles falta ou está partido, o seu correio não volta ruidosamente com erro: vai para o spam, em silêncio, e normalmente junto dos destinatários que mais lhe interessam.
- A mensagem sai do seu servidorServidor de envio
mail.example.com198.51.100.25Assinatura DKIM: domínio e seletord=example.com; s=selector1Remetente do envelope (MAIL FROM), invisível para o leitorbounce@example.comEndereço From, o que o leitor vênews@example.com - O servidor de destino verifica
- SPF
O endereço de envio consta do registo SPF do domínio do envelope?
TXT example.comv=spf1 ip4:198.51.100.25 -all - DKIM
A assinatura confirma-se com a chave pública que o domínio signatário (d=) publica sob o seu seletor?
TXT selector1._domainkey.example.comv=DKIM1; p=MIIBIjANBg… - DMARC
O SPF ou o DKIM passou para um domínio alinhado com o From? Basta um resultado alinhado; caso contrário, aplica-se a política do domínio.
TXT _dmarc.example.comv=DMARC1; p=quarantineAlinhado significa o mesmo domínio que o From ou, no modo relaxado (o predefinido), o mesmo domínio principal: mail.example.com está alinhado com example.com. Um resultado positivo para outro domínio, o de um fornecedor por exemplo, não conta.
- Depois
- O DMARC passaA mensagem segue para os filtros antispam habituais e chega à caixa de entrada.
- Falha, p=noneEntregue como se não houvesse DMARC: a falha só aparece nos relatórios, se os pedir (rua).
- Falha, p=quarantineVai para a pasta de spam.
- Falha, p=rejectRecusada na entrega: o remetente recebe uma mensagem de erro.
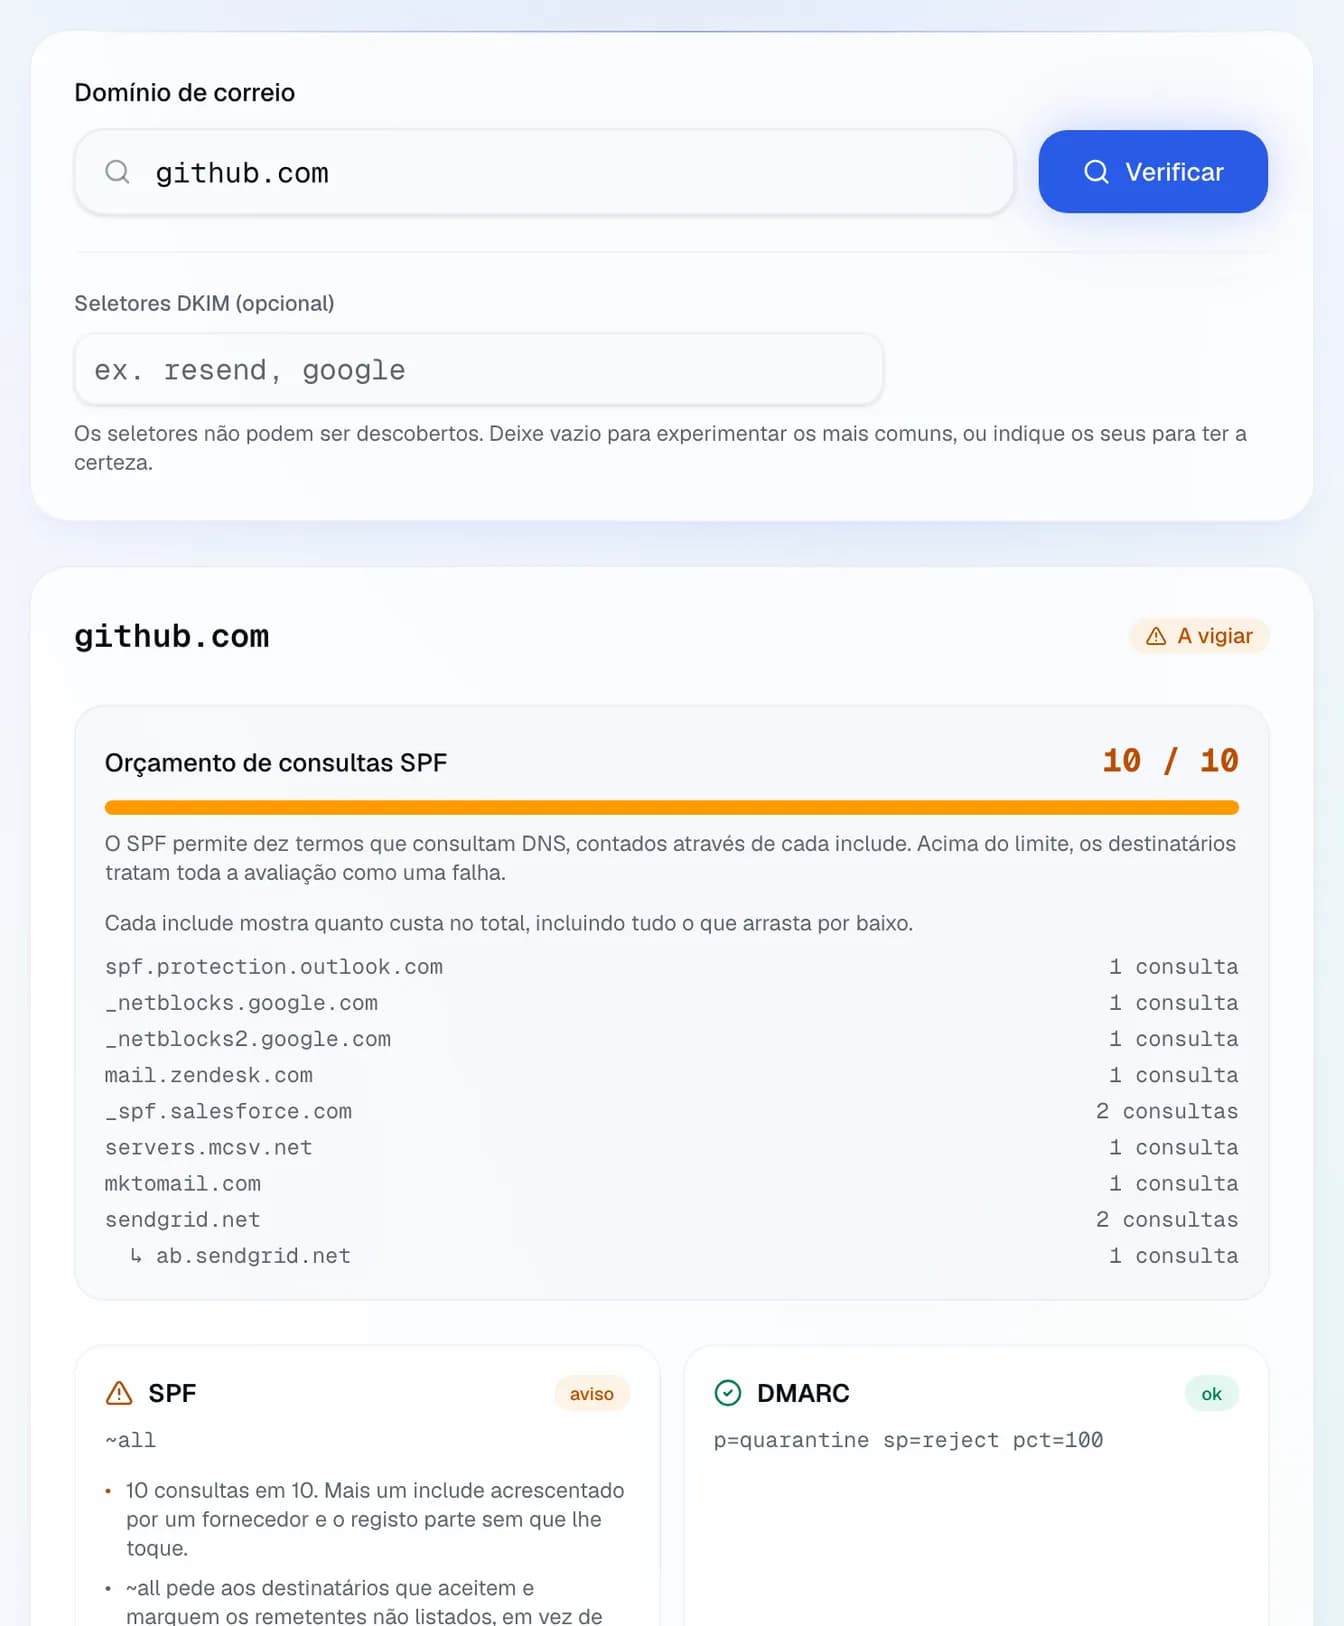
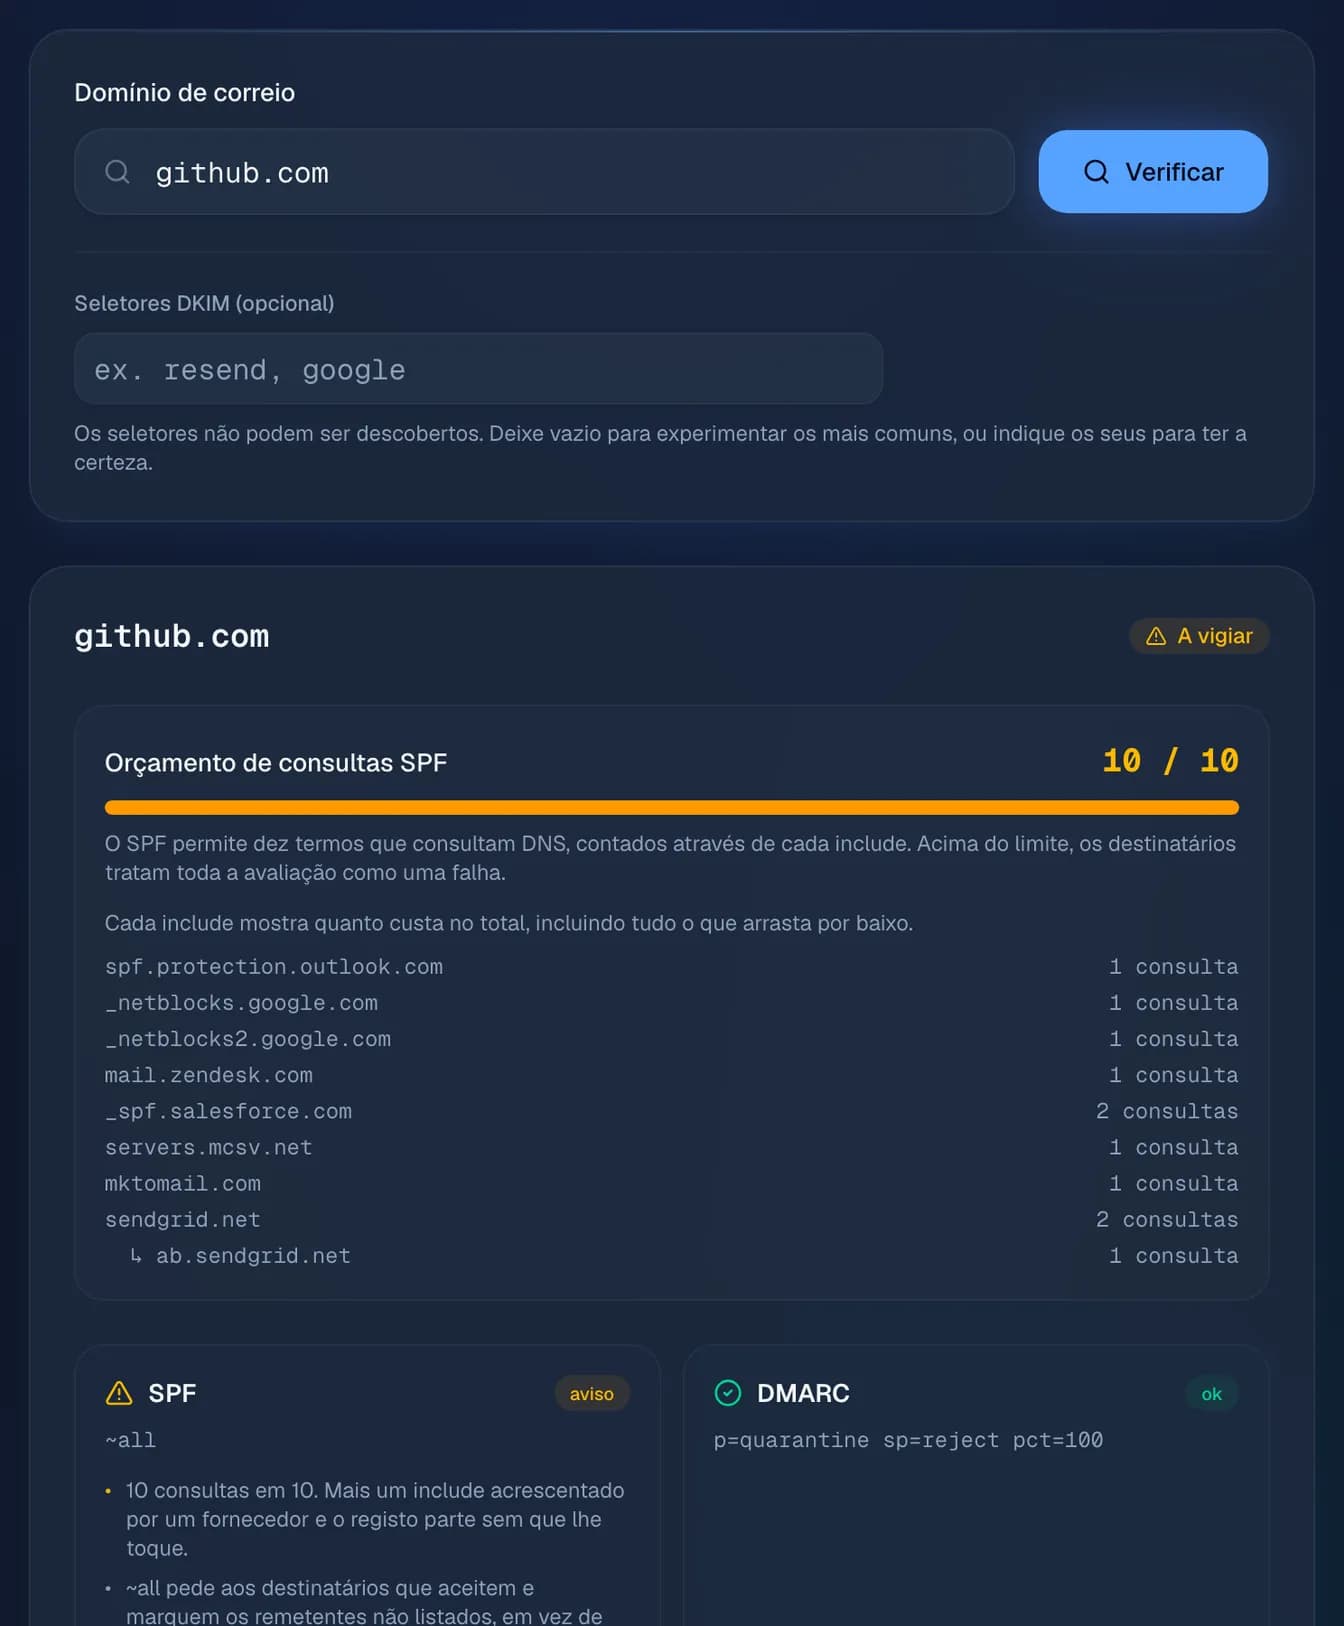
O número a olhar primeiro é o orçamento de consultas SPF. O SPF permite dez termos que consultam DNS, e contam-se através de cada include: um registo de duas palavras pode consumir uma dúzia assim que se seguem os includes do seu fornecedor. Acima do limite, toda a avaliação é um erro permanente e os destinatários agem como se nada tivesse sido publicado. É a falha que surge sem que ninguém tenha mudado nada do seu lado, no dia em que um fornecedor acrescenta um include ao dele. A segunda coisa a ler é a política DMARC: p=none observa e não protege nada, e é aí que a maioria dos domínios para. Quanto ao DKIM, um seletor não se adivinha: uma ferramenta que não encontra chave só prova que adivinhou mal. Indique o seu para obter uma resposta verdadeira.
Perguntas frequentes
O meu registo SPF é curto. Como pode passar dez consultas?
p=none é suficiente?
A ferramenta não encontrou chave DKIM. Tenho um problema?
Porque é assinalada uma chave de 1024 bits?
Guias relacionados
Ferramentas relacionadas
Para ir mais longe
Glossário de redes: DNS reverso, TTL