Verificador de email
SPF, DKIM, DMARC y MX de un dominio, leídos y explicados, incluido el presupuesto de consultas SPF que casi ninguna herramienta cuenta.
Sobre SPF, DKIM y DMARC
Tres registros deciden si se cree en tu correo. SPF lista quién puede enviar por tu dominio, DKIM firma cada mensaje con una clave publicada en el DNS, y DMARC dice a los receptores qué hacer cuando ninguno de los dos coincide. Cuando falta o está roto uno de ellos, tu correo no rebota ruidosamente: acaba en spam, en silencio, y normalmente con los destinatarios que más te importan.
- El mensaje sale de tu servidorServidor de envío
mail.example.com198.51.100.25Firma DKIM: dominio y selectord=example.com; s=selector1Remitente del sobre (MAIL FROM), invisible para el lectorbounce@example.comDirección From, la que ve el lectornews@example.com - El servidor de destino comprueba
- SPF
¿Figura la dirección de envío en el registro SPF del dominio del sobre?
TXT example.comv=spf1 ip4:198.51.100.25 -all - DKIM
¿Se verifica la firma con la clave pública que el dominio firmante (d=) publica bajo su selector?
TXT selector1._domainkey.example.comv=DKIM1; p=MIIBIjANBg… - DMARC
¿Ha pasado SPF o DKIM para un dominio alineado con el From? Basta con un resultado alineado; si no lo hay, se aplica la política del dominio.
TXT _dmarc.example.comv=DMARC1; p=quarantineAlineado significa el mismo dominio que el From o, en el modo relajado (el predeterminado), el mismo dominio principal: mail.example.com está alineado con example.com. Un resultado positivo para otro dominio, por ejemplo el de un proveedor, no cuenta.
- Después
- DMARC pasaEl mensaje sigue por los filtros antispam habituales y llega a la bandeja de entrada.
- Falla, p=noneSe entrega como si no hubiera DMARC: el fallo solo aparece en los informes, si los pides (rua).
- Falla, p=quarantineVa a la carpeta de spam.
- Falla, p=rejectSe rechaza en la entrega: el remitente recibe un rebote.
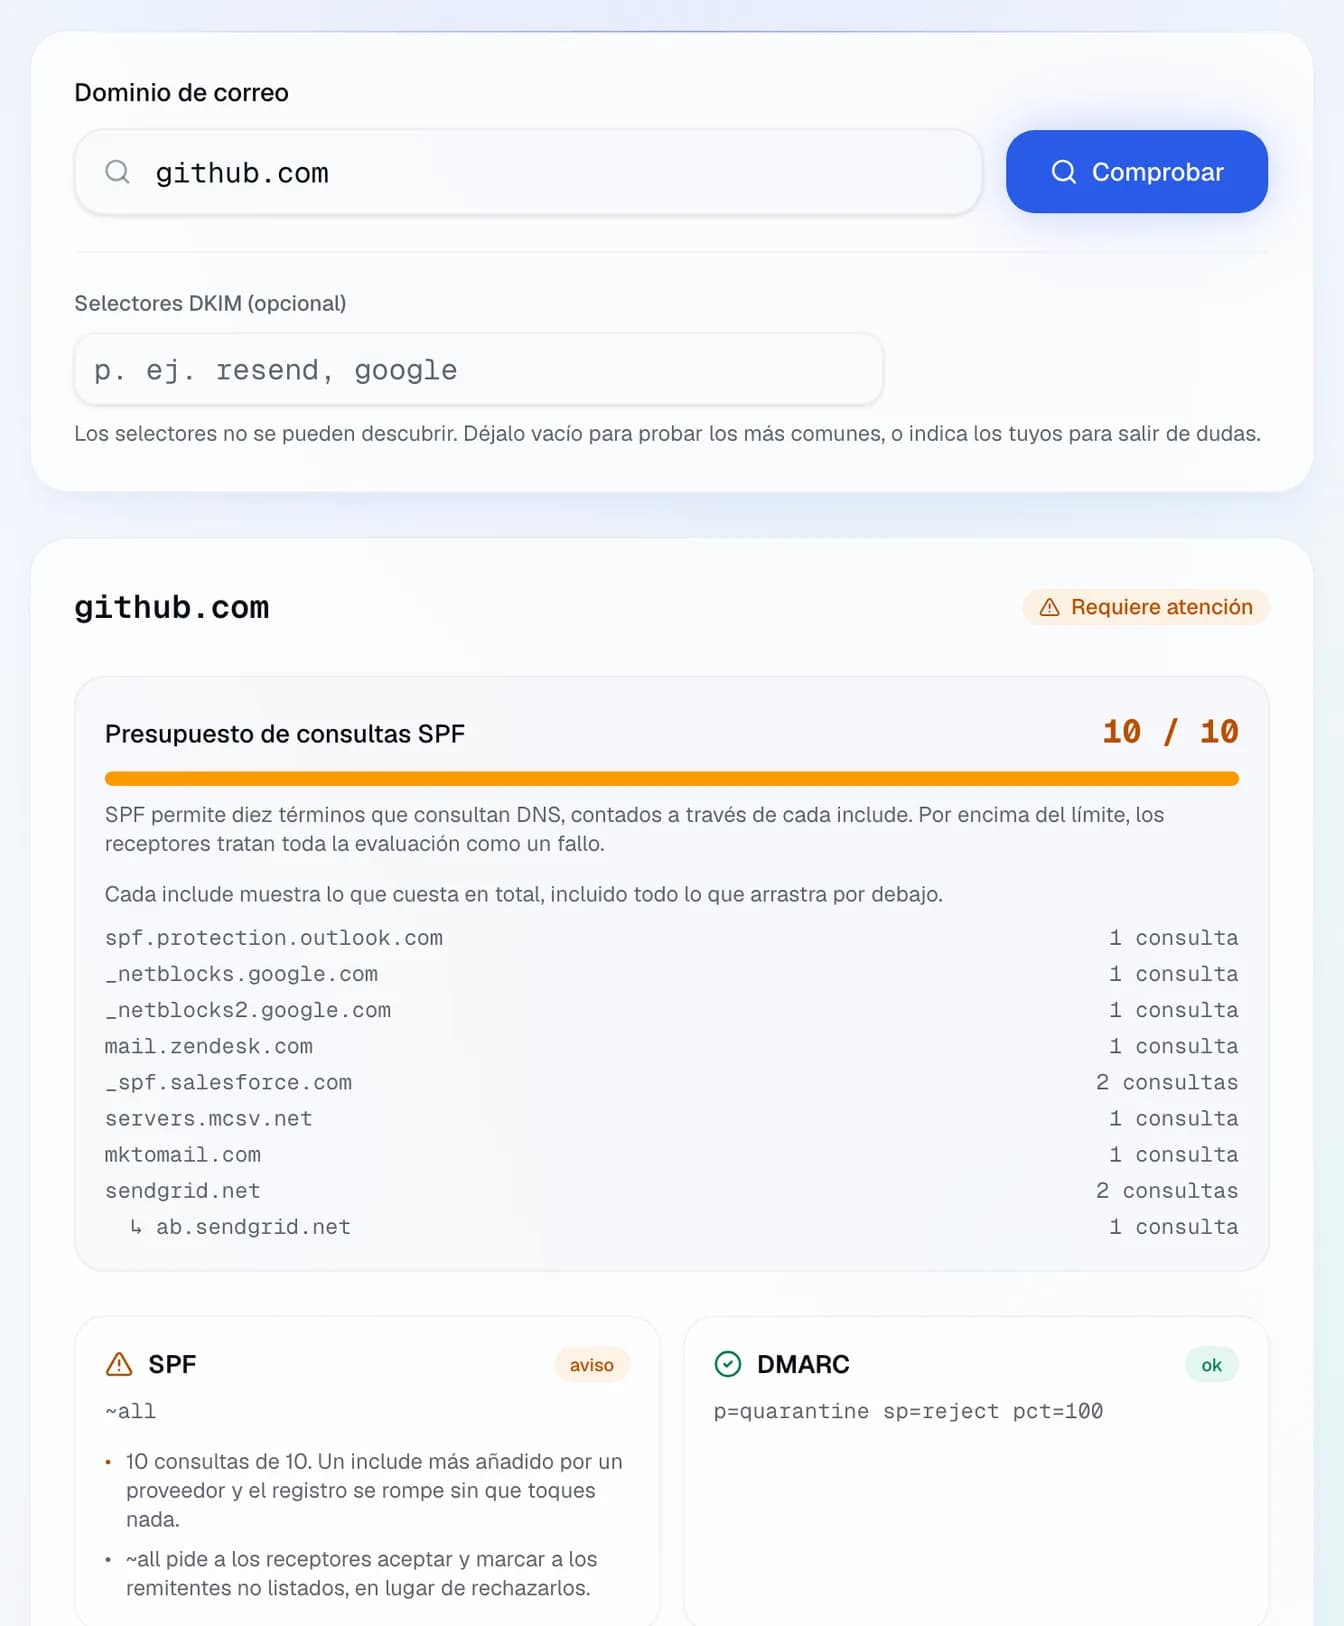
La cifra que hay que mirar primero es el presupuesto de consultas SPF. SPF permite diez términos que consultan DNS, y se cuentan a través de cada include: un registro de dos palabras puede consumir una docena una vez seguidos los includes de tu proveedor. Por encima del límite, toda la evaluación es un error permanente y los receptores actúan como si no hubieras publicado nada. Es el fallo que aparece sin que nadie haya cambiado nada por tu parte, el día que un proveedor añade un include al suyo. Lo segundo que hay que leer es la política DMARC: p=none observa y no protege nada, y ahí es donde la mayoría de dominios se detienen. En cuanto a DKIM, un selector no se adivina: una herramienta que no encuentra clave solo prueba que se equivocó al adivinar. Indica el tuyo para obtener una respuesta real.
Preguntas frecuentes
Mi registro SPF es corto. ¿Cómo puede superar diez consultas?
¿Basta con p=none?
La herramienta no encontró clave DKIM. ¿Tengo un problema?
¿Por qué se señala una clave de 1024 bits?
Guías relacionadas
Herramientas relacionadas
Para profundizar
Glosario de redes: DNS inverso, TTL